

De pagina Netwerk van een server beheert de firewall en toont het privénetwerk. Elke server draait ufw (Uncomplicated Firewall), de standaardfirewall van Ubuntu. Inkomend verkeer wordt geweigerd, behalve wat een regel op deze pagina toestaat. Uitgaand verkeer is toegestaan, zodat de server Git-hosts, pakketmirrors en API's kan bereiken.
Gebruik deze pagina om een poort te openen voor een dienst, om je andere servers een database of cache te laten bereiken, of om een adres te blokkeren.
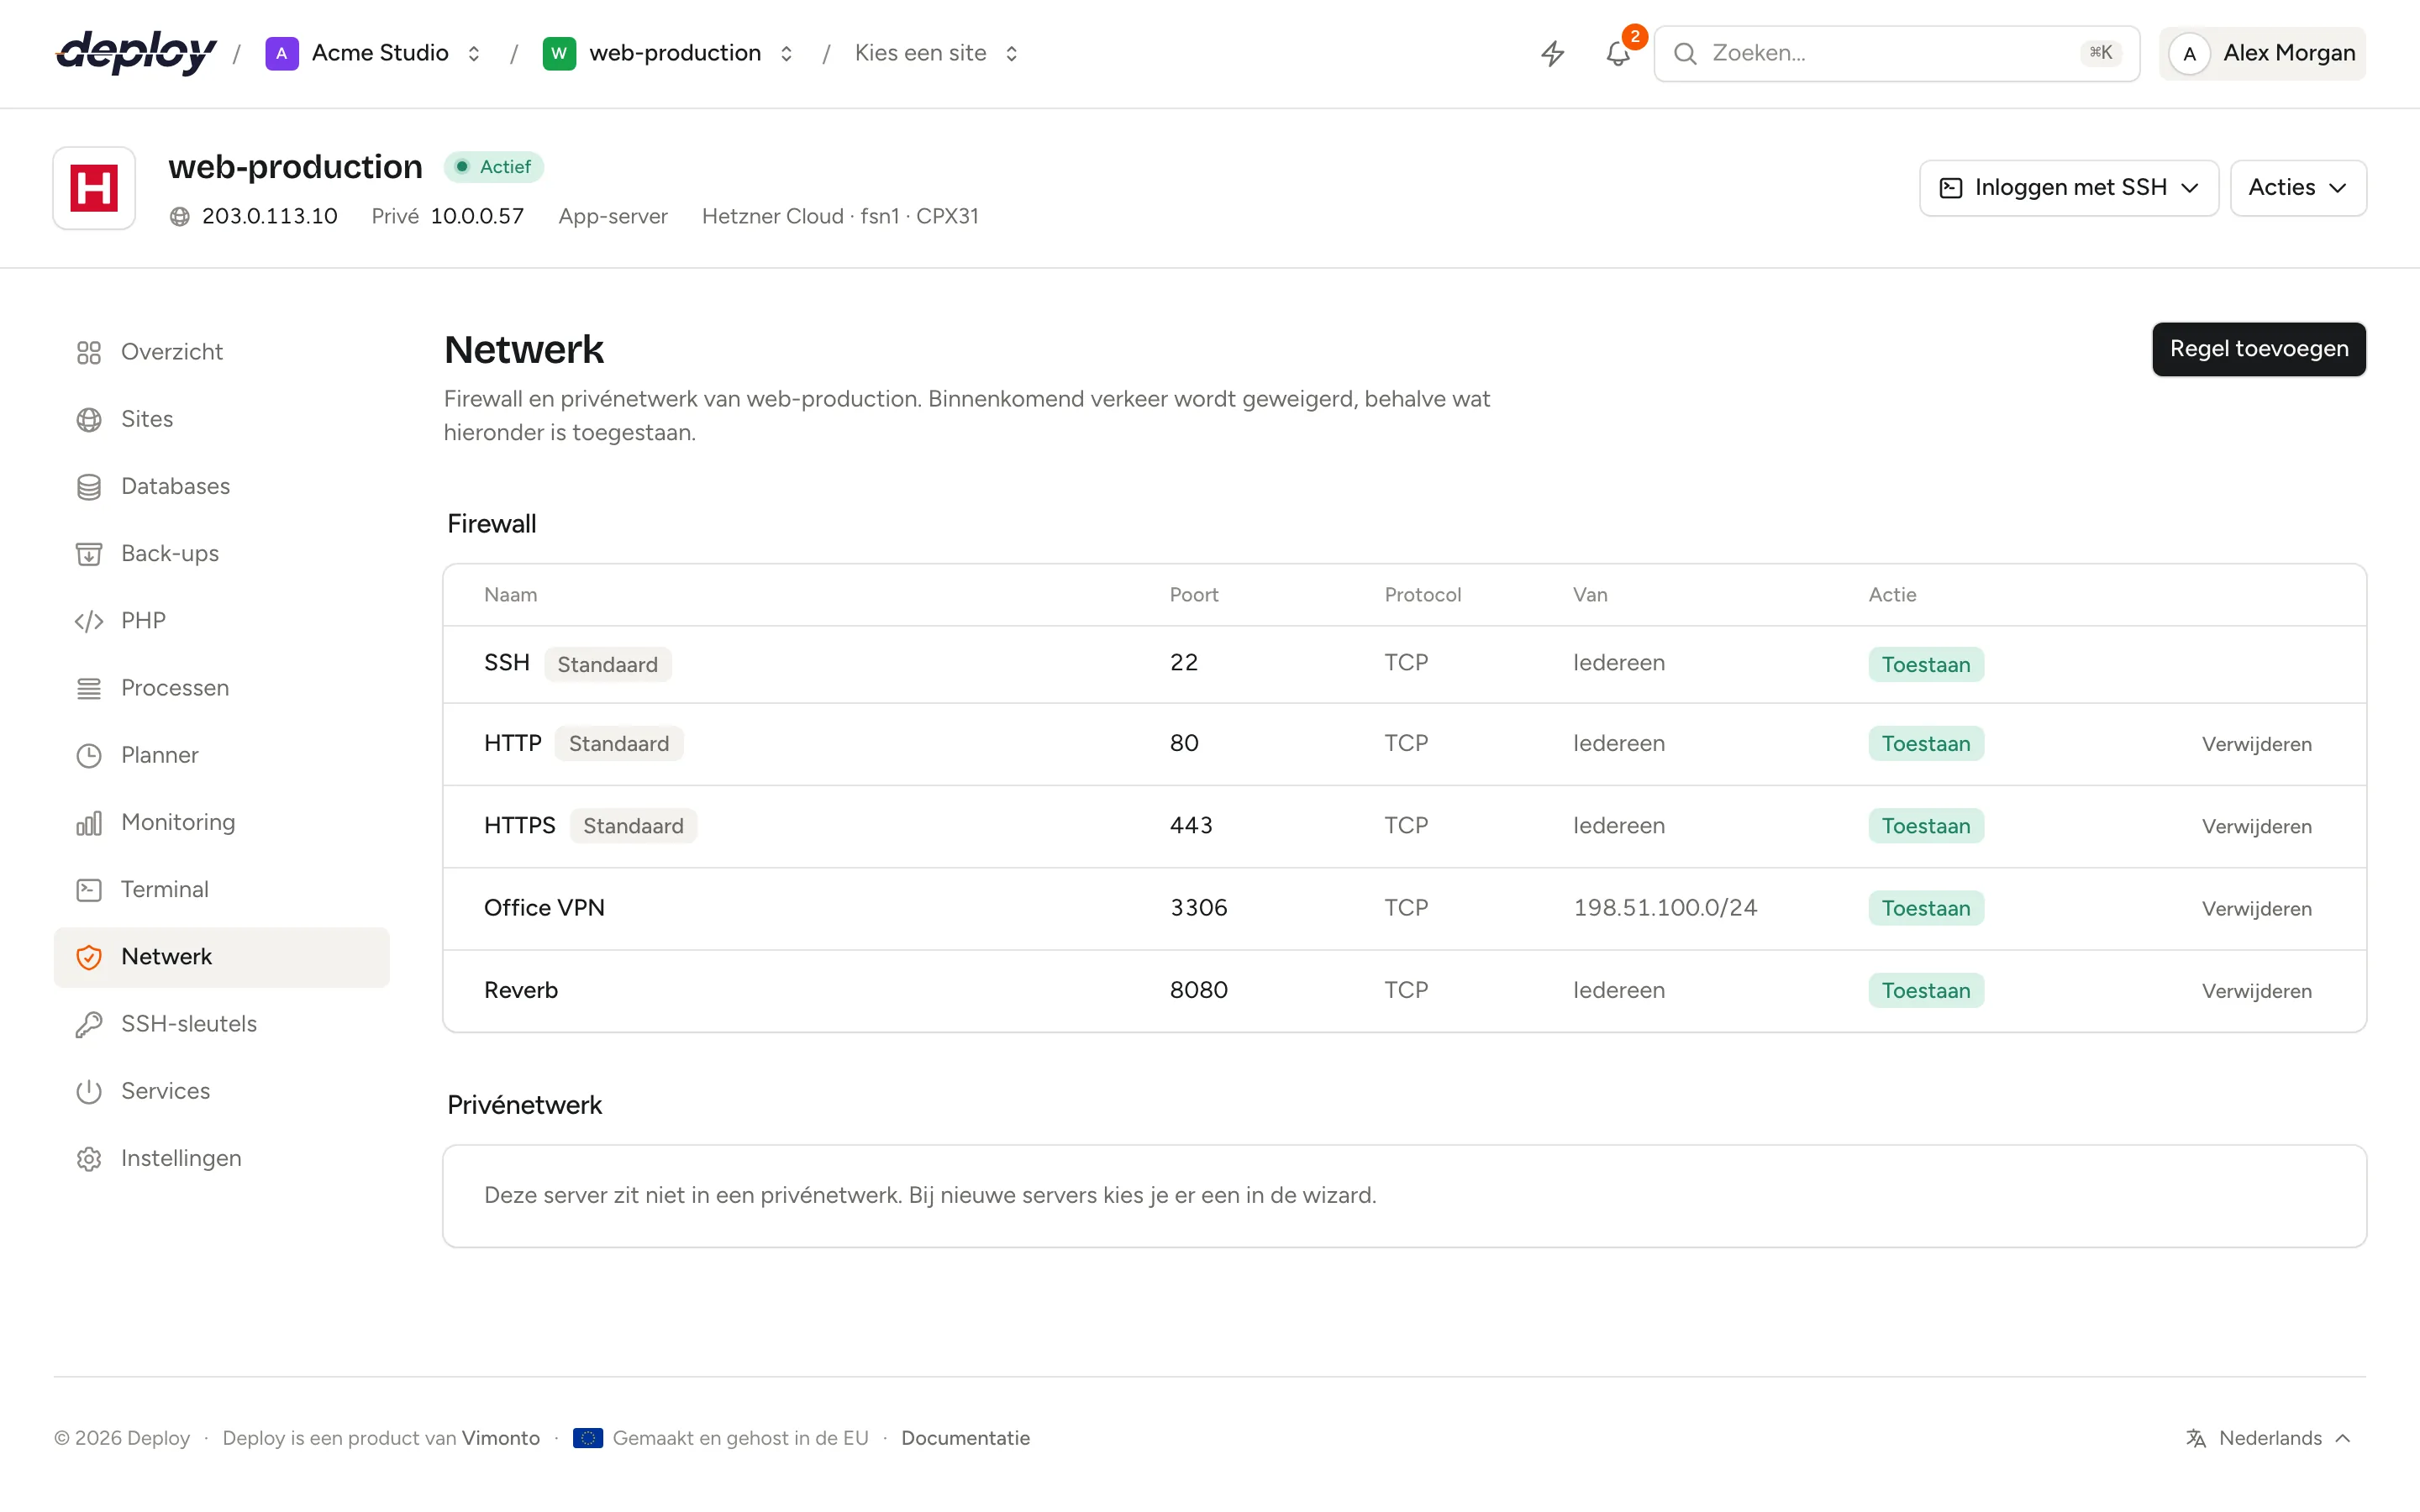
Welke regels heeft een nieuwe server?
Bij het inrichten stelt Vimonto Deploy de firewall in met een paar regels, gemarkeerd als Standaard:
| Regel | Poort | Wanneer |
|---|---|---|
| SSH | de SSH-poort van de server (meestal 22) | Elke server. |
| HTTP | 80 | Servers met Nginx: app-servers, webservers en load balancers. |
| HTTPS | 443 | Servers met Nginx. |
| MySQL, MariaDB of PostgreSQL | 3306 of 5432, alleen vanaf de range van het privénetwerk | Databaseservers in een privénetwerk. |
| Redis | 6379, alleen vanaf de range van het privénetwerk | Cacheservers in een privénetwerk. |
| Memcached | 11211, alleen vanaf de range van het privénetwerk | Cacheservers in een privénetwerk. |
| Meilisearch | 7700, alleen vanaf de range van het privénetwerk | Meilisearch-servers in een privénetwerk. |
De SSH-regel kun je niet verwijderen: zonder SSH kan Vimonto Deploy de server niet meer bereiken. Wijzig je de SSH-poort in de serverinstellingen, dan verhuist de SSH-regel mee naar de nieuwe poort. De HTTP- en HTTPS-regels kun je wel verwijderen, maar dan zijn je sites onbereikbaar.
De regels voor het privénetwerk staan de range van het netwerk toe, zoals 10.0.0.0/16, en verder niets; zie servers in een privénetwerk. Kent Vimonto Deploy geen privénetwerk voor de server, bijvoorbeeld bij een eigen VPS, dan komen deze regels er niet: voeg dan zelf een regel toe voor de adressen van je andere servers. Je kunt deze regels verwijderen, maar dan kunnen je andere servers de service niet meer bereiken.
Servers draaien ook fail2ban, dat adressen tijdelijk blokkeert die steeds tevergeefs via SSH proberen in te loggen.
Een firewallregel toevoegen
- Open de server en kies Netwerk in de zijbalk.
- Klik op Regel toevoegen.
- Vul het formulier in:
| Veld | Wat het betekent |
|---|---|
| Naam | Een naam om de regel te herkennen, zoals "MySQL vanaf webservers". |
| Poort | Eén poort (3306) of een range (8000:8100). Laat het leeg voor alle poorten; de regel geldt dan voor elk protocol en toont Alle. |
| Protocol | TCP, UDP of Beide. |
| Van | Een IP-adres (203.0.113.10) of een range in CIDR-notatie (10.0.0.0/16). IPv4 en IPv6 werken allebei. Laat het leeg voor iedereen. |
| Actie | Toestaan of Weigeren. |
- Klik op Regel toevoegen.
De regel staat op Wordt toegevoegd tot ufw hem heeft, en verschijnt daarna in de lijst met poort, protocol, bron en actie. Mislukt het toevoegen, klik dan op Opnieuw.
Veelgebruikte regels
| Doel | Poort | Protocol | Van | Actie |
|---|---|---|---|---|
| MySQL of MariaDB vanaf je webservers | 3306 |
TCP | range van het privénetwerk, zoals 10.0.0.0/16 |
Toestaan |
| PostgreSQL vanaf je webservers | 5432 |
TCP | range van het privénetwerk | Toestaan |
| Redis vanaf je app-servers | 6379 |
TCP | range van het privénetwerk | Toestaan |
| Alles vanaf je kantoor | leeg | Beide | het IP-adres van je kantoor | Toestaan |
| Een misbruikend adres blokkeren | leeg | Beide | het adres | Weigeren |
Database-, cache- en Meilisearch-servers in een privénetwerk hebben de regels voor hun eigen poorten al. Voeg ze zelf toe voor een server zonder privénetwerk, of om andere adressen toe te laten.
Hoe worden firewallregels toegepast?
Elke regel wordt een ufw-regel, bijvoorbeeld:
ufw allow proto tcp from 10.0.0.0/16 to any port 3306
Een poortrange met protocol Beide wordt twee ufw-regels, één voor TCP en één voor UDP, omdat ufw een range alleen in combinatie met één protocol accepteert. Verwijder je de regel, dan verdwijnen ze allebei.
ufw controleert regels van boven naar beneden en gebruikt de eerste die past. Regels met Toestaan komen onderaan de lijst en regels met Weigeren bovenaan, dus een weigerregel wint altijd van een regel die verkeer toestaat. Wil je één adres blokkeren op een poort die voor iedereen open staat, zoals 443, voeg dan een regel met Weigeren toe voor dat adres en die poort: alle anderen komen nog steeds binnen via de HTTPS-regel.
Verkeer dat bij geen enkele regel past, wordt geweigerd.
Een firewallregel verwijderen
Klik op Verwijderen naast een regel en bevestig met Regel verwijderen. Het verkeer dat deze regel toestond of blokkeerde, valt dan terug op de standaard: inkomend verkeer wordt geweigerd.
Regels kun je niet bewerken. Om er een te wijzigen, voeg je eerst de nieuwe regel toe en verwijder je daarna de oude, zodat de poort tussendoor nooit dicht is.
Privénetwerk
Wanneer een server bij een cloudprovider in een privénetwerk wordt aangemaakt, toont het onderdeel Privénetwerk de naam van het netwerk en het Privé IP-adres van de server. Andere servers in hetzelfde netwerk bereiken deze server via zijn privéadres, zonder over het openbare internet te gaan. Je kiest het netwerk in de wizard wanneer je een server aanmaakt; een server die niet in een privénetwerk zit, laat dat hier zien.
De firewall geldt ook voor het privénetwerk. Database-, cache- en Meilisearch-servers staan hun servicepoorten al toe vanaf de range van het netwerk. Voor elke andere service voeg je op de ontvangende server een regel toe, vanaf de range van het netwerk of vanaf het privé-IP-adres van elke server. Verbind je sites met het privé-IP-adres van de databaseserver, zoals beschreven op de pagina databases.
Veelgestelde vragen
Hoe open ik een poort op mijn server?
Open Netwerk, klik op Regel toevoegen, vul de poort in, kies het protocol, laat Van leeg om iedereen toe te laten of vul een adres in om alleen dat adres toe te laten, en kies Toestaan.
Blokkeert de firewall ook uitgaand verkeer?
Nee. ufw is zo ingesteld dat inkomend verkeer wordt geweigerd en al het uitgaande verkeer is toegestaan. De regels op deze pagina gelden alleen voor inkomend verkeer.
Ik heb de firewall met de hand aangepast met ufw. Overschrijft Vimonto Deploy dat?
Een regel toevoegen of verwijderen op deze pagina voegt alleen die ene regel toe of verwijdert alleen die. Regels die je met de hand toevoegt, blijven staan, maar verschijnen niet op deze pagina.
Wie kan de firewall wijzigen?
Leden met het recht om servers te beheren; zie leden en rollen. Elk lid kan de regels zien.