

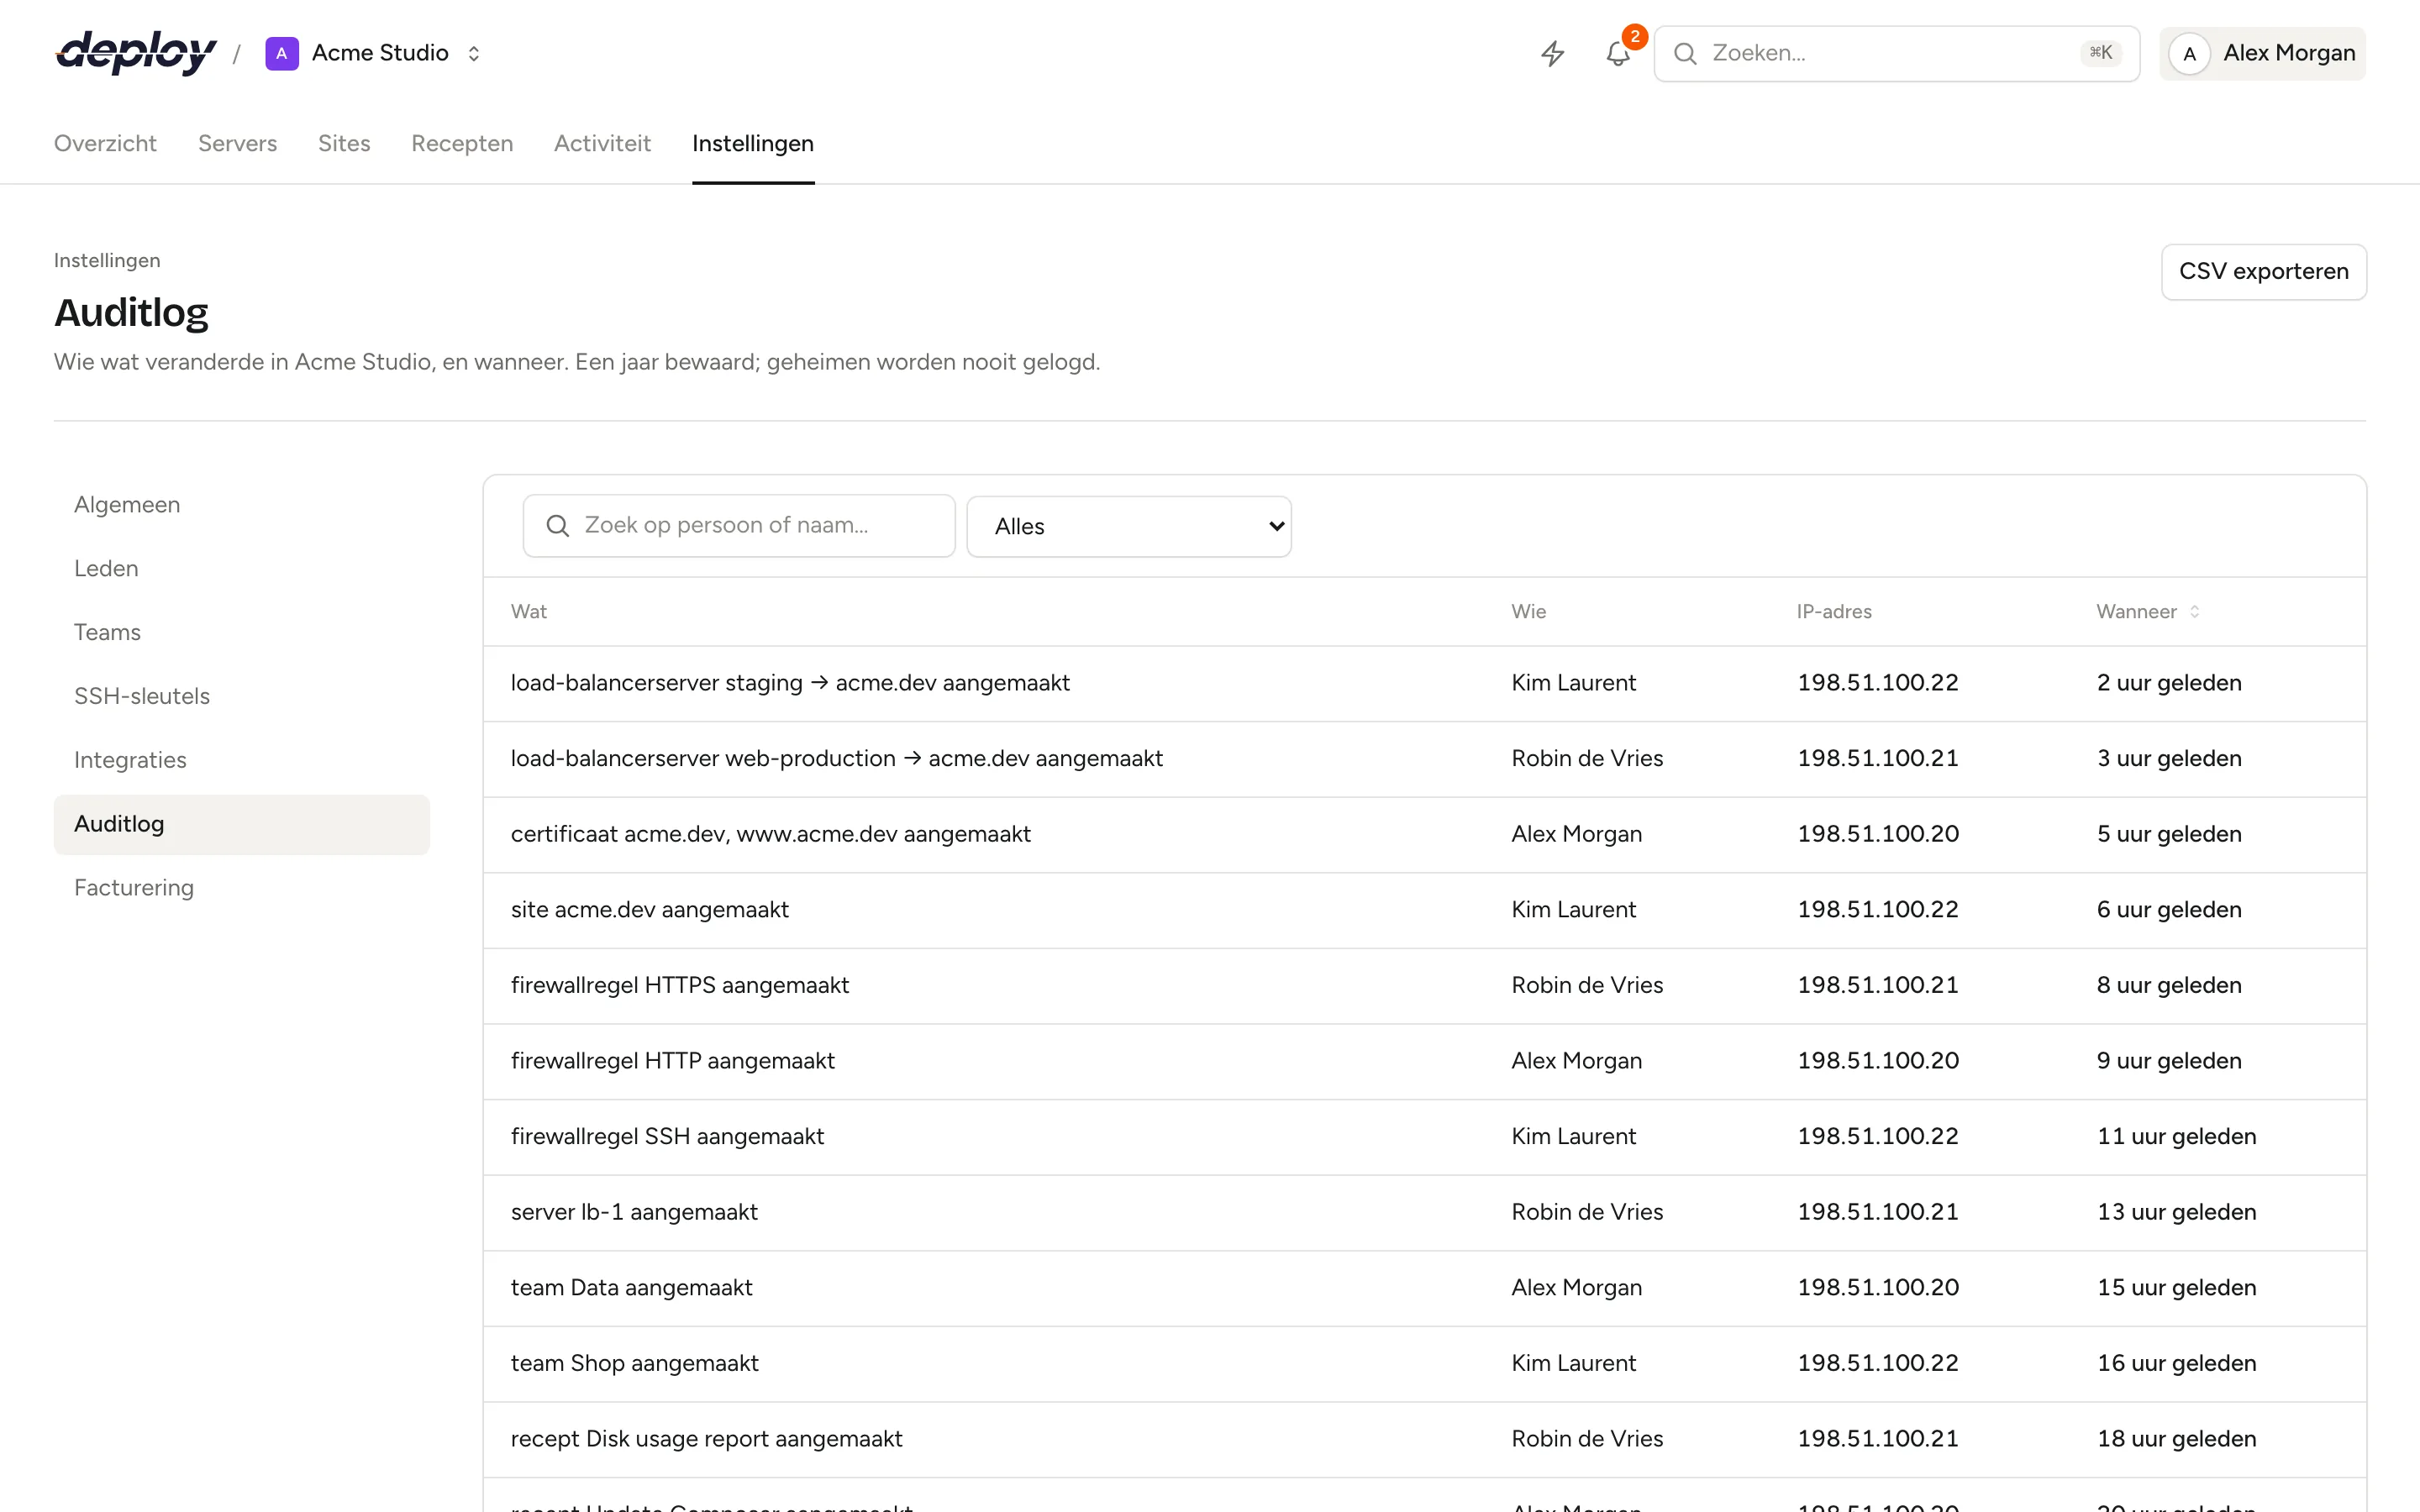
Het auditlog legt vast wat mensen in een organisatie doen: wie een server, site, database, lid of iets anders heeft aangemaakt, gewijzigd of verwijderd, wie heeft gedeployd, een back-up heeft teruggezet of een terminal heeft geopend, en wanneer. Het geeft antwoord op vragen als "wie heeft deze database verwijderd?" of "wanneer is deze rol gewijzigd?".
Je vindt het onder Instellingen → Auditlog. Regels worden een jaar bewaard, en geheimen zoals wachtwoorden en tokens worden nooit gelogd.
Wat wordt er vastgelegd?
Elke regel zegt wat er gebeurde (Wat), wie het deed (Wie) en wanneer (Wanneer). Er worden twee soorten handelingen vastgelegd.
Dingen aanmaken, wijzigen en verwijderen, zoals:
- servers, sites, databases en databasegebruikers,
- firewallregels, SSH-sleutels, processen, geplande taken en certificaten,
- back-ups, monitors, heartbeats, sitefuncties en servers achter een load balancer,
- uitgevoerde sitecommando's, doorverwijzingen en beveiligingsregels (zonder hun wachtwoorden),
- recepten, teams, leden en uitnodigingen,
- integraties: cloud- en DNS-accounts, Git-koppelingen en opslag,
- de organisatie zelf, bijvoorbeeld een nieuwe naam.
Bij een wijziging toont de regel ook de velden die zijn veranderd, met hun oude en nieuwe waarde, bijvoorbeeld "PHP-versie: 8.3 → 8.4". Velden hebben de naam die je kent uit het formulier, in jouw taal, in de tabel en in de export. De tabel toont maximaal vier gewijzigde velden; de export bevat ze allemaal. Verandert er een geheim, zoals een wachtwoord, dan toont de regel alleen dat het is gewijzigd (••••), nooit de waarde.
Handelingen, zoals:
- een site deployen en terugdraaien,
- het environment-bestand van een site bekijken, of een eerdere versie ervan terugzetten,
- een terminal op een server openen, met de gebruiker waarmee is ingelogd,
- een server verwijderen, en of hij ook bij zijn provider is verwijderd,
- een server aan iemand anders aanbieden, dat annuleren, en de server die de organisatie verlaat of erbij komt,
- een back-up maken, terugzetten en downloaden,
- een recept uitvoeren, met de servers waarop het draaide,
- facturering: een upgrade starten, Premium opzeggen en hervatten, de factuurgegevens wijzigen, en een kaart toevoegen, standaard maken of verwijderen (een kaart toont alleen merk en laatste vier cijfers).
Alleen wat mensen doen wordt vastgelegd, in de browser of via de API. Werk dat Vimonto Deploy zelf doet, zoals geplande back-ups of stappen van het inrichten, niet; dat volg je op de pagina activiteit.
Het auditlog doorzoeken en filteren
- Gebruik het zoekveld om regels te vinden op persoon of op de naam van wat er is gewijzigd, bijvoorbeeld een domein of een databasenaam.
- Gebruik het typefilter om één soort item te tonen, zoals alleen servers of alleen leden. Alles toont alle regels. Het filter toont de types die in het log van je organisatie voorkomen.
- Sorteer op Wanneer door op de kolomkop te klikken. De nieuwste regels staan bovenaan.
De lijst werkt zichzelf bij terwijl mensen werken.
Wie deed het: personen, API-tokens en verwijderde gebruikers
De kolom Wie toont de naam van de persoon. Gebruikte hij een API-token, dan staat de naam van het token eronder ("API-token GitHub Actions"), zodat je scripts en CI-pipelines kunt onderscheiden van werk in de browser.
De naam wordt bij elke regel opgeslagen, dus hij blijft in het log staan nadat de persoon de organisatie heeft verlaten. Verwijdert iemand zijn account, dan blijven zijn regels staan, maar tonen ze Verwijderde gebruiker in plaats van zijn naam.
IP-adressen
Bij elke regel worden het IP-adres en de browser opgeslagen. Eigenaren en beheerders zien de kolom IP-adres, in de lijst en in de export; andere leden niet. De browser wordt niet in het auditlog getoond; die staat alleen in de export als iemand zijn eigen gegevens downloadt.
Het auditlog als CSV exporteren
Klik bovenaan de pagina op CSV exporteren. Je krijgt een CSV-bestand met de regels die passen bij je huidige zoekopdracht en filter, nieuwste eerst, met de kolommen Wanneer, Wie, Via (het API-token, als dat is gebruikt), Wat, Gebeurtenis (de technische naam, zoals site.deployed), Wijzigingen en, voor eigenaren en beheerders, IP-adres.
Wie kan het auditlog zien?
Elk lid van de organisatie kan het auditlog openen. Een lid dat beperkt is tot de servers van zijn teams, ziet alleen regels over die servers, plus regels die niet bij een server horen, zoals wijzigingen aan leden of teams.
Hoe lang wordt het auditlog bewaard?
Regels worden 365 dagen bewaard en daarna automatisch verwijderd. Wordt een organisatie verwijderd, dan wordt haar auditlog meeverwijderd.
Veelgestelde vragen
Kan iemand een regel verwijderen of bewerken?
Nee. In de app kun je regels niet bewerken of verwijderen; ze verdwijnen pas na een jaar, of samen met de organisatie.
Staat een verwijderde server nog in het log?
Ja. Regels houden de naam van de server of site waarover ze gaan, ook nadat die is verwijderd.
Wat is het verschil tussen het auditlog en activiteit?
Het auditlog toont wat mensen hebben gewijzigd en wordt een jaar bewaard. Activiteit toont de achtergrondtaken die het werk doen, met hun stappen en uitvoer, en wordt 90 dagen bewaard.
Legt het auditlog vast wat ik in de terminal typ?
Nee. Het openen van een terminal wordt vastgelegd, met de server en de gebruiker waarmee is ingelogd, maar je toetsaanslagen worden nooit opgeslagen. Zie terminal.