

Il registro di audit tiene traccia di ciò che le persone fanno in un'organizzazione: chi ha creato, modificato o rimosso un server, un sito, un database, un membro o altro, chi ha fatto un deploy, ripristinato un backup o aperto un terminale, e quando. Risponde a domande come "chi ha eliminato questo database?" o "quando è stato cambiato questo ruolo?".
Lo trovi in Impostazioni → Registro di audit. Le voci sono conservate per un anno, e i segreti come password e token non vengono mai registrati.
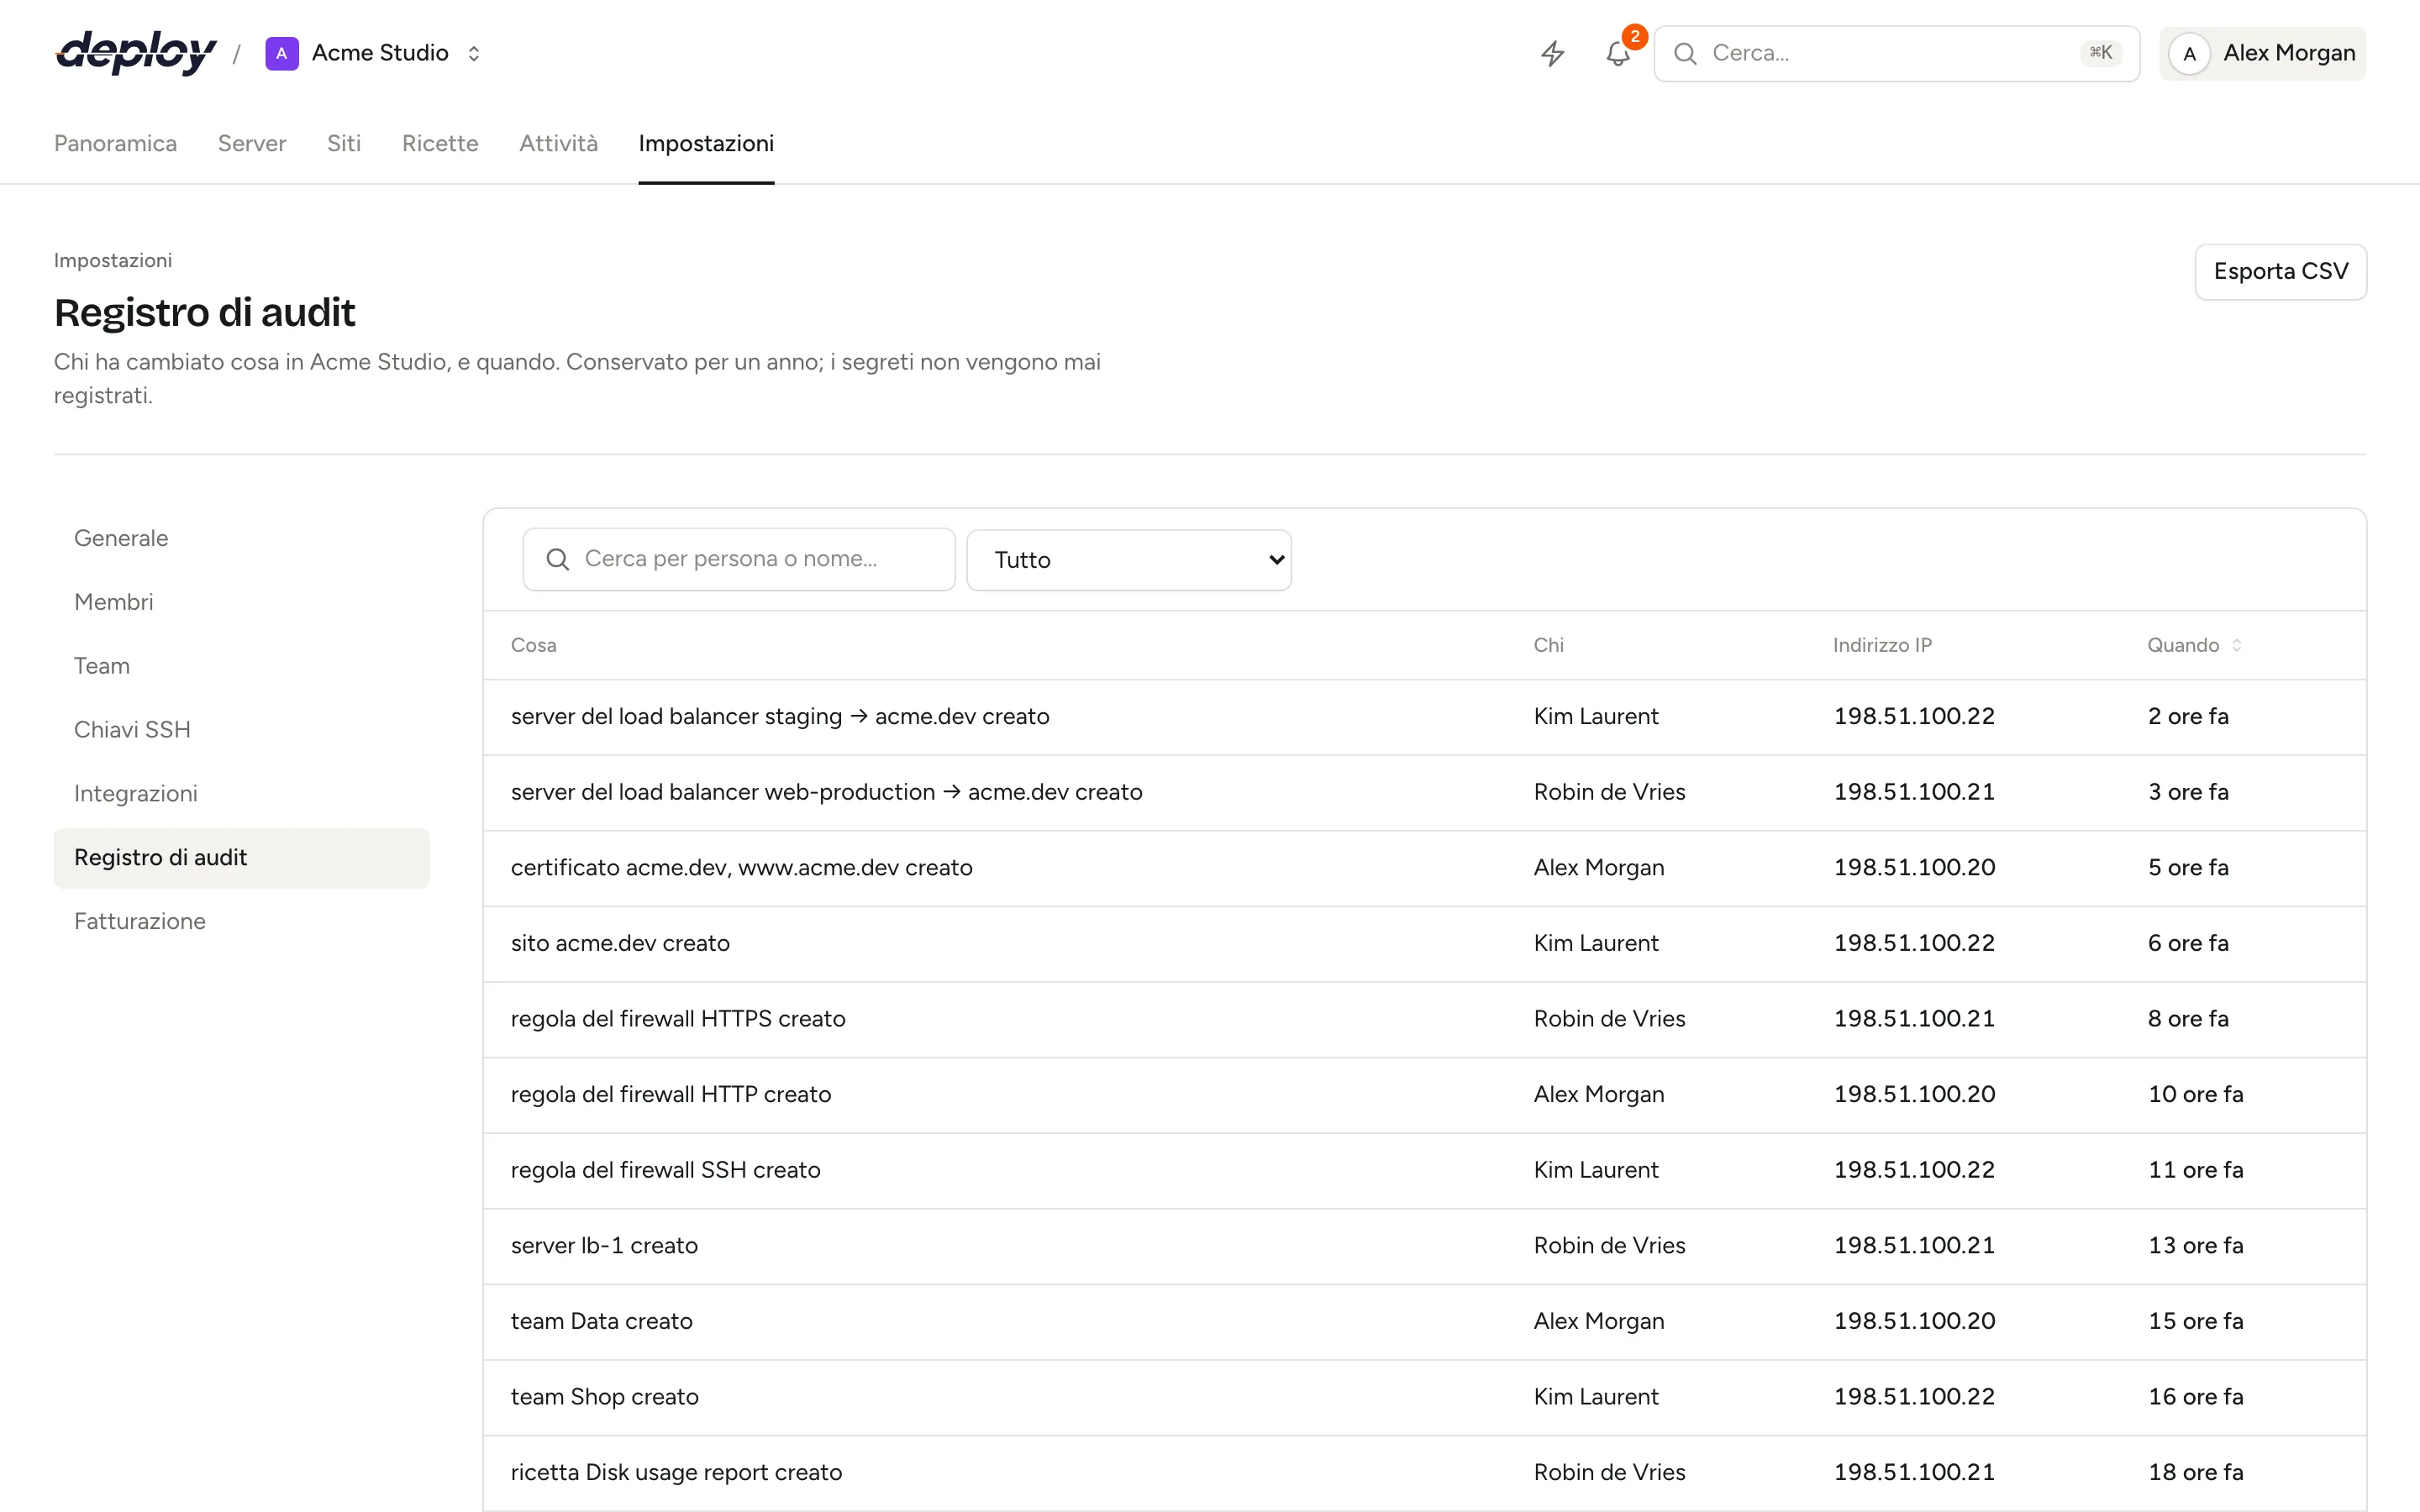
Cosa viene registrato?
Ogni voce dice cosa è successo (Cosa), chi l'ha fatto (Chi) e quando (Quando). Vengono registrati due tipi di azioni.
Creare, modificare e rimuovere elementi, per esempio:
- server, siti, database e utenti dei database,
- regole del firewall, chiavi SSH, processi, job pianificati e certificati,
- backup, monitor, heartbeat, funzionalità del sito e server dietro un load balancer,
- i comandi eseguiti su un sito, i redirect e le regole di sicurezza (senza le loro password),
- ricette, team, membri e inviti,
- integrazioni: account cloud e DNS, connessioni Git e storage,
- l'organizzazione stessa, per esempio un nuovo nome.
Per una modifica, la voce elenca anche i campi cambiati con il valore vecchio e quello nuovo, per esempio "Versione PHP: 8.3 → 8.4". I campi hanno il nome che conosci dal modulo, nella tua lingua, sia nella tabella sia nell'esportazione. La tabella mostra fino a quattro campi modificati; l'esportazione li contiene tutti. Quando cambia un segreto, come una password, la voce mostra solo che è cambiato (••••), mai il valore.
Azioni, per esempio:
- fare il deploy di un sito e tornare a una versione precedente,
- visualizzare il file di ambiente di un sito, o ripristinarne una versione precedente,
- aprire un terminale su un server, con l'utente con cui si è entrati,
- eliminare un server, e se è stato eliminato anche presso il provider,
- offrire un server a qualcun altro, annullare l'offerta, e il server che lascia l'organizzazione o vi entra,
- avviare un backup, ripristinarlo e scaricarlo,
- eseguire una ricetta, con i server su cui è stata eseguita,
- la fatturazione: avviare il passaggio a Premium, disdire e riprendere Premium, modificare i dati di fatturazione, e aggiungere una carta, impostarla come predefinita o rimuoverla (una carta mostra solo circuito e ultime quattro cifre).
Viene registrato solo ciò che fanno le persone, nel browser o tramite la API. Il lavoro che Vimonto Deploy svolge da solo, come i backup pianificati o i passaggi del provisioning, no; quello lo segui nella pagina attività.
Cercare e filtrare il registro di audit
- Usa il campo di ricerca per trovare le voci per persona o per nome di ciò che è cambiato, per esempio un dominio o il nome di un database.
- Usa il filtro per tipo per mostrare un solo tipo di elemento, per esempio solo i server o solo i membri. Tutto mostra tutte le voci. Il filtro elenca i tipi presenti nel registro della tua organizzazione.
- Ordina per Quando facendo clic sull'intestazione della colonna. Le voci più recenti compaiono per prime.
L'elenco si aggiorna da solo mentre le persone lavorano.
Chi è stato: persone, token API e utenti eliminati
La colonna Chi mostra il nome della persona. Se ha usato un token API, sotto compare il nome del token ("Token API GitHub Actions"), così distingui script e pipeline di CI dal lavoro fatto nel browser.
Il nome viene salvato con ogni voce, quindi resta nel registro anche dopo che la persona ha lasciato l'organizzazione. Quando qualcuno elimina il proprio account, le sue voci restano ma mostrano Utente eliminato al posto del nome.
Indirizzi IP
Ogni voce salva l'indirizzo IP e il browser da cui proviene. Proprietari e amministratori vedono la colonna Indirizzo IP, nell'elenco e nell'esportazione; gli altri membri no. Il browser non viene mostrato nel registro di audit; è incluso solo quando una persona scarica i propri dati.
Esportare il registro di audit in CSV
Fai clic su Esporta CSV in alto nella pagina. Ottieni un file CSV con le voci che corrispondono alla ricerca e al filtro attuali, dalla più recente, con le colonne Quando, Chi, Tramite (il token API, se ne è stato usato uno), Cosa, Evento (il nome tecnico, come site.deployed), Modifiche e, per proprietari e amministratori, Indirizzo IP.
Chi può vedere il registro di audit?
Ogni membro dell'organizzazione può aprire il registro di audit. Un membro limitato ai server dei suoi team vede solo le voci su quei server, più quelle che non appartengono a nessun server, come le modifiche a membri o team.
Per quanto tempo viene conservato il registro di audit?
Le voci sono conservate per 365 giorni e poi eliminate automaticamente. Quando un'organizzazione viene eliminata, il suo registro di audit viene eliminato con lei.
Domande frequenti
Qualcuno può rimuovere o modificare una voce?
No. Nell'app le voci non si possono modificare né eliminare; scompaiono solo dopo un anno, o insieme all'organizzazione.
Un server eliminato compare ancora nel registro?
Sì. Le voci conservano il nome del server o del sito a cui si riferiscono, anche dopo che è stato rimosso.
Qual è la differenza tra il registro di audit e l'attività?
Il registro di audit mostra cosa hanno cambiato le persone e viene conservato per un anno. L'attività mostra i task in background che svolgono il lavoro, con i loro passaggi e l'output, e viene conservata per 90 giorni.
Il registro di audit registra cosa scrivo nel terminale?
No. L'apertura di un terminale viene registrata, con il server e l'utente con cui si è entrati, ma ciò che digiti non viene mai salvato. Vedi terminale.