

Die Seite Sicherheitsregeln einer Site fragt nach Benutzername und Passwort, bevor jemand einen Teil der Site sieht, etwa /admin, oder die ganze Site. Sie nutzt HTTP Basic Authentication in Nginx: Der Browser zeigt eine Anmeldeabfrage, und nur wer einen der Benutzernamen und eines der Passwörter der Regel hat, kommt durch. Deine App muss davon nichts wissen.
Nutze sie, um einen Admin-Bereich, ein Tool wie Horizon oder phpMyAdmin unter einem Pfad oder eine Staging-Site vor der Öffentlichkeit und vor Suchmaschinen abzuschirmen.
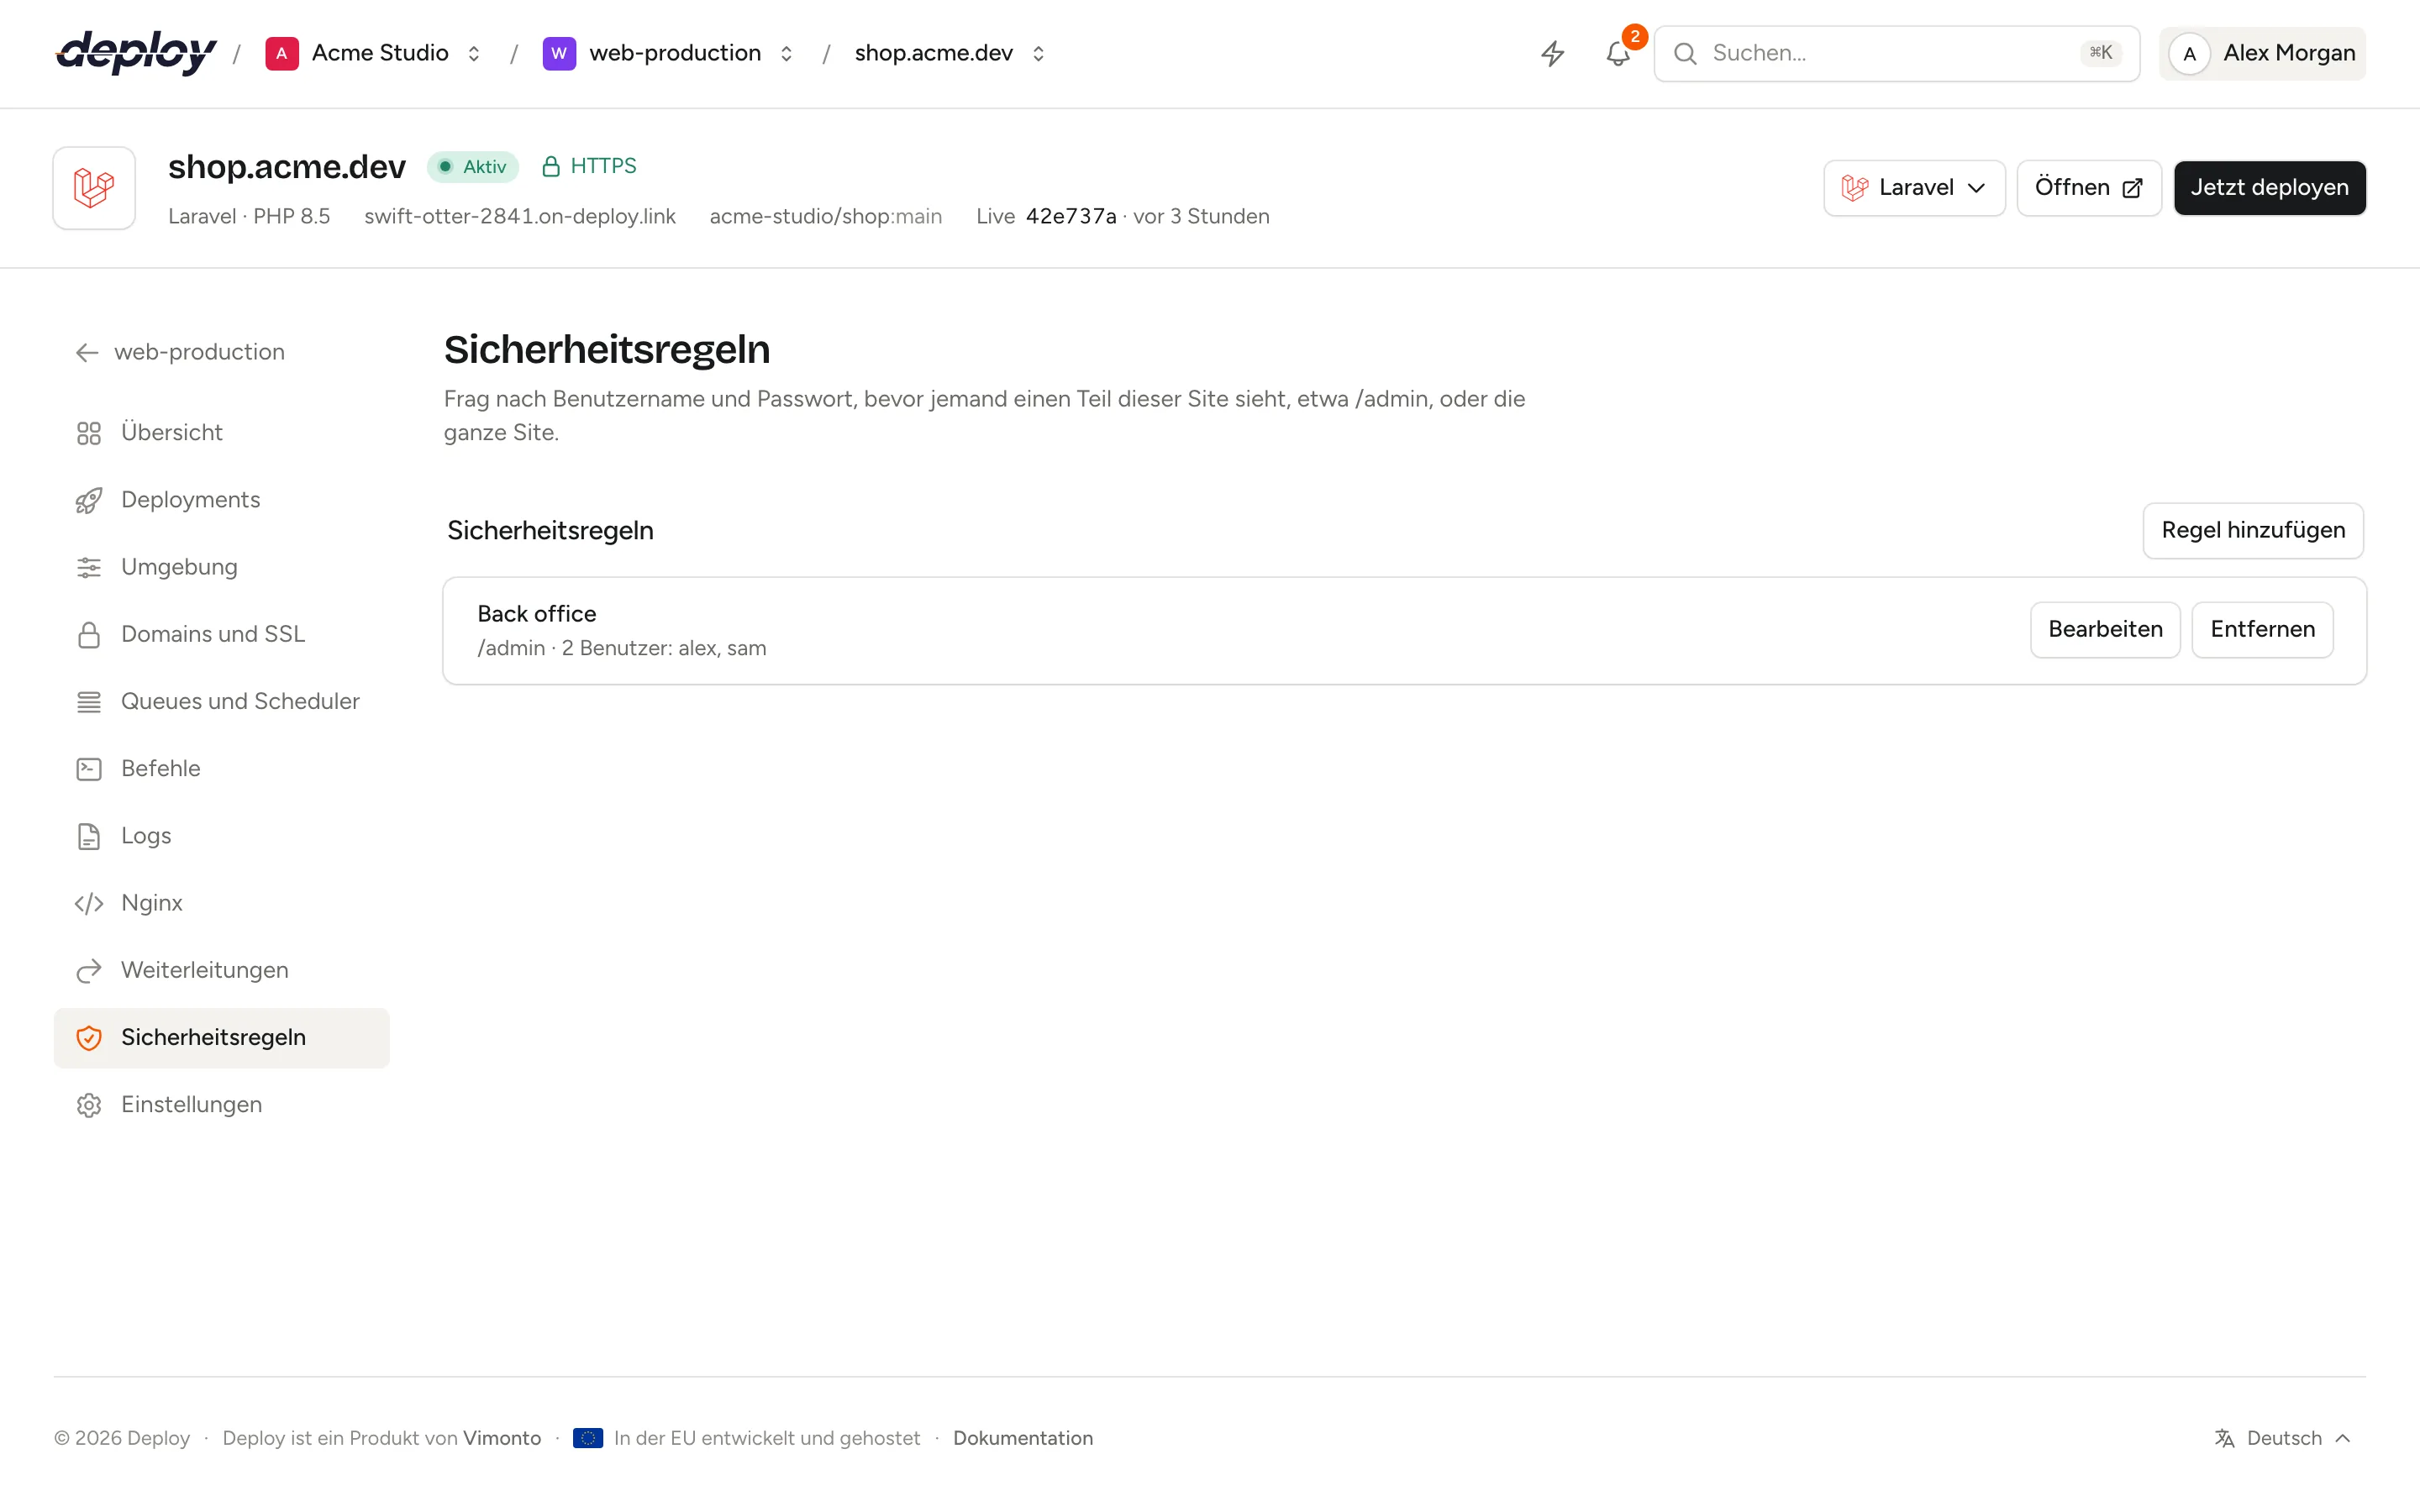
Eine Sicherheitsregel hinzufügen
- Öffne die Site und klicke in der Seitenleiste auf Sicherheitsregeln.
- Klicke auf Regel hinzufügen.
- Fülle aus:
- Name: für dich selbst, etwa
Admin-Bereich. - Pfad: der zu schützende Pfad, etwa
/admin. Lass ihn leer, um die ganze Site zu schützen. - Benutzer: ein Benutzername und ein Passwort für jede Person oder jedes Team, das hinein darf. Klicke auf Benutzer hinzufügen für weitere, bis zu 10 pro Regel. Benutzernamen bestehen aus Buchstaben, Ziffern,
.,_,@und-; Passwörter haben mindestens 8 Zeichen.
- Name: für dich selbst, etwa
- Klicke auf Regel hinzufügen.
Die Regel zeigt einen Status, während sie auf den Server geschrieben wird, und ist aktiv, sobald das erledigt ist. Eine Site kann bis zu 20 Regeln haben, eine pro Pfad.
Was schützt ein Pfad?
Eine Regel schützt den Pfad und alles darunter. Mit dem Pfad /admin:
| Anfrage | Fragt nach einer Anmeldung? |
|---|---|
/admin und /admin/ |
Ja |
/admin/users, /admin/x/y |
Ja |
PHP-Dateien darunter, etwa /admin/index.php |
Ja |
/adminx, /administrator |
Nein |
Eine Regel mit leerem Pfad schützt jede Seite der Site. Let's Encrypt erreicht die Site weiterhin, um Zertifikate auszustellen und zu erneuern.
Benutzer und Passwörter ändern
Klicke bei einer Regel auf Bearbeiten, um Name, Pfad oder Benutzer zu ändern. Passwörter werden nie angezeigt: Lass das Passwort eines Benutzers leer, um das gespeicherte zu behalten, oder gib ein neues ein, um es zu ersetzen. Ein neu hinzugefügter Benutzer braucht ein Passwort. Entferne einen Benutzer mit Entfernen daneben; eine Regel behält immer mindestens einen Benutzer.
Klicke bei der Regel selbst auf Entfernen und bestätige, um sie zu löschen: Der Pfad oder die ganze Site ist dann wieder für alle offen.
Wie werden Passwörter gespeichert?
Vimonto Deploy speichert von jedem Passwort nur einen bcrypt-Hash, nie das Passwort selbst. Auf dem Server bekommt jede Regel eine Passwortdatei in /etc/nginx/vimonto-auth/, und die Regeln kommen in security.conf im Include-Ordner der Nginx-Konfiguration der Site, /etc/nginx/vimonto-conf/site-{id}/. Die Konfiguration wird mit nginx -t geprüft, bevor Nginx neu lädt; lehnt Nginx sie ab, bleiben die vorherigen Regeln aktiv, und die Regel zeigt an, dass sie fehlgeschlagen ist.
Wie bei Weiterleitungen zeigt die Seite Nicht alle Regeln sind aktiv mit Erneut anwenden, wenn eine Änderung den Server nicht erreicht hat, und Diese Regeln gelten nicht für diese Site, wenn die eigene Nginx-Konfiguration der Site den Include-Ordner nicht mehr lädt.
Sicherheitsregeln oder Passwortschutz?
Das Site-Feature Passwortschutz setzt ebenfalls einen Benutzernamen und ein Passwort vor die ganze Site. Eine Sicherheitsregel kann dasselbe, mit mehreren Benutzern, und kann auch nur einen Pfad schützen.
Eine Regel für die ganze Site und das Feature Passwortschutz lassen sich nicht kombinieren: Schalte das Feature aus, bevor du eine Regel ohne Pfad hinzufügst, oder entferne diese Regel, bevor du das Feature einschaltest. Regeln für einen Pfad lassen sich mit dem Feature kombinieren.
Sites auf einem Load Balancer haben keine Seite Sicherheitsregeln; nutze dort Passwortschutz, der alle App-Server hinter dem Balancer auf einmal schützt.
Wer darf Sicherheitsregeln ändern?
Jedes Mitglied kann die Regeln und ihre Benutzernamen sehen. Regeln hinzufügen, ändern und entfernen erfordert die Berechtigung, Sites zu verwalten (Owner, Administrator, Manager und Developer), und Site und Server müssen aktiv sein. Änderungen werden im Audit-Log festgehalten, ohne die Passwörter.
Häufig gestellte Fragen
Ist Basic Authentication sicher?
Das Passwort wird mit jeder Anfrage mitgeschickt, nutze sie also nur auf einer Site mit HTTPS. Über HTTPS ist sie ein einfacher und solider Weg, Menschen und Suchmaschinen aus einem Teil einer Site herauszuhalten.
Kann ich einen Pfad stattdessen in meiner App schützen?
Ja, mit der eigenen Anmeldung deiner App. Eine Sicherheitsregel ist praktisch für Dinge ohne eigene Anmeldung oder als zusätzliche Schicht davor.
Behält eine geklonte Site ihre Sicherheitsregeln?
Ja. Wenn du eine Site klonst, kommen ihre Weiterleitungen und Sicherheitsregeln mit, mit denselben Benutzern und Passwörtern.