

Intégrations est la page des paramètres de votre organisation où vous connectez les comptes externes avec lesquels Vimonto Deploy travaille : des fournisseurs cloud pour créer des serveurs, des fournisseurs DNS pour faire pointer des domaines, des hébergeurs Git depuis lesquels déployer, et un stockage compatible S3 pour les sauvegardes de bases de données. Ouvrez-la dans Paramètres → Intégrations.
Une connexion sert à tout ce qu'elle permet. Un token Hetzner Cloud, DigitalOcean, Vultr ou Akamai, une clé d'accès AWS ou une clé de compte de service Google Cloud crée des serveurs et gère le DNS des domaines de ce compte : un domaine que vous ajoutez à un site peut ainsi pointer vers son serveur tout seul. Seul le stockage des sauvegardes demande ses propres clés, car S3 utilise des clés d'accès distinctes.
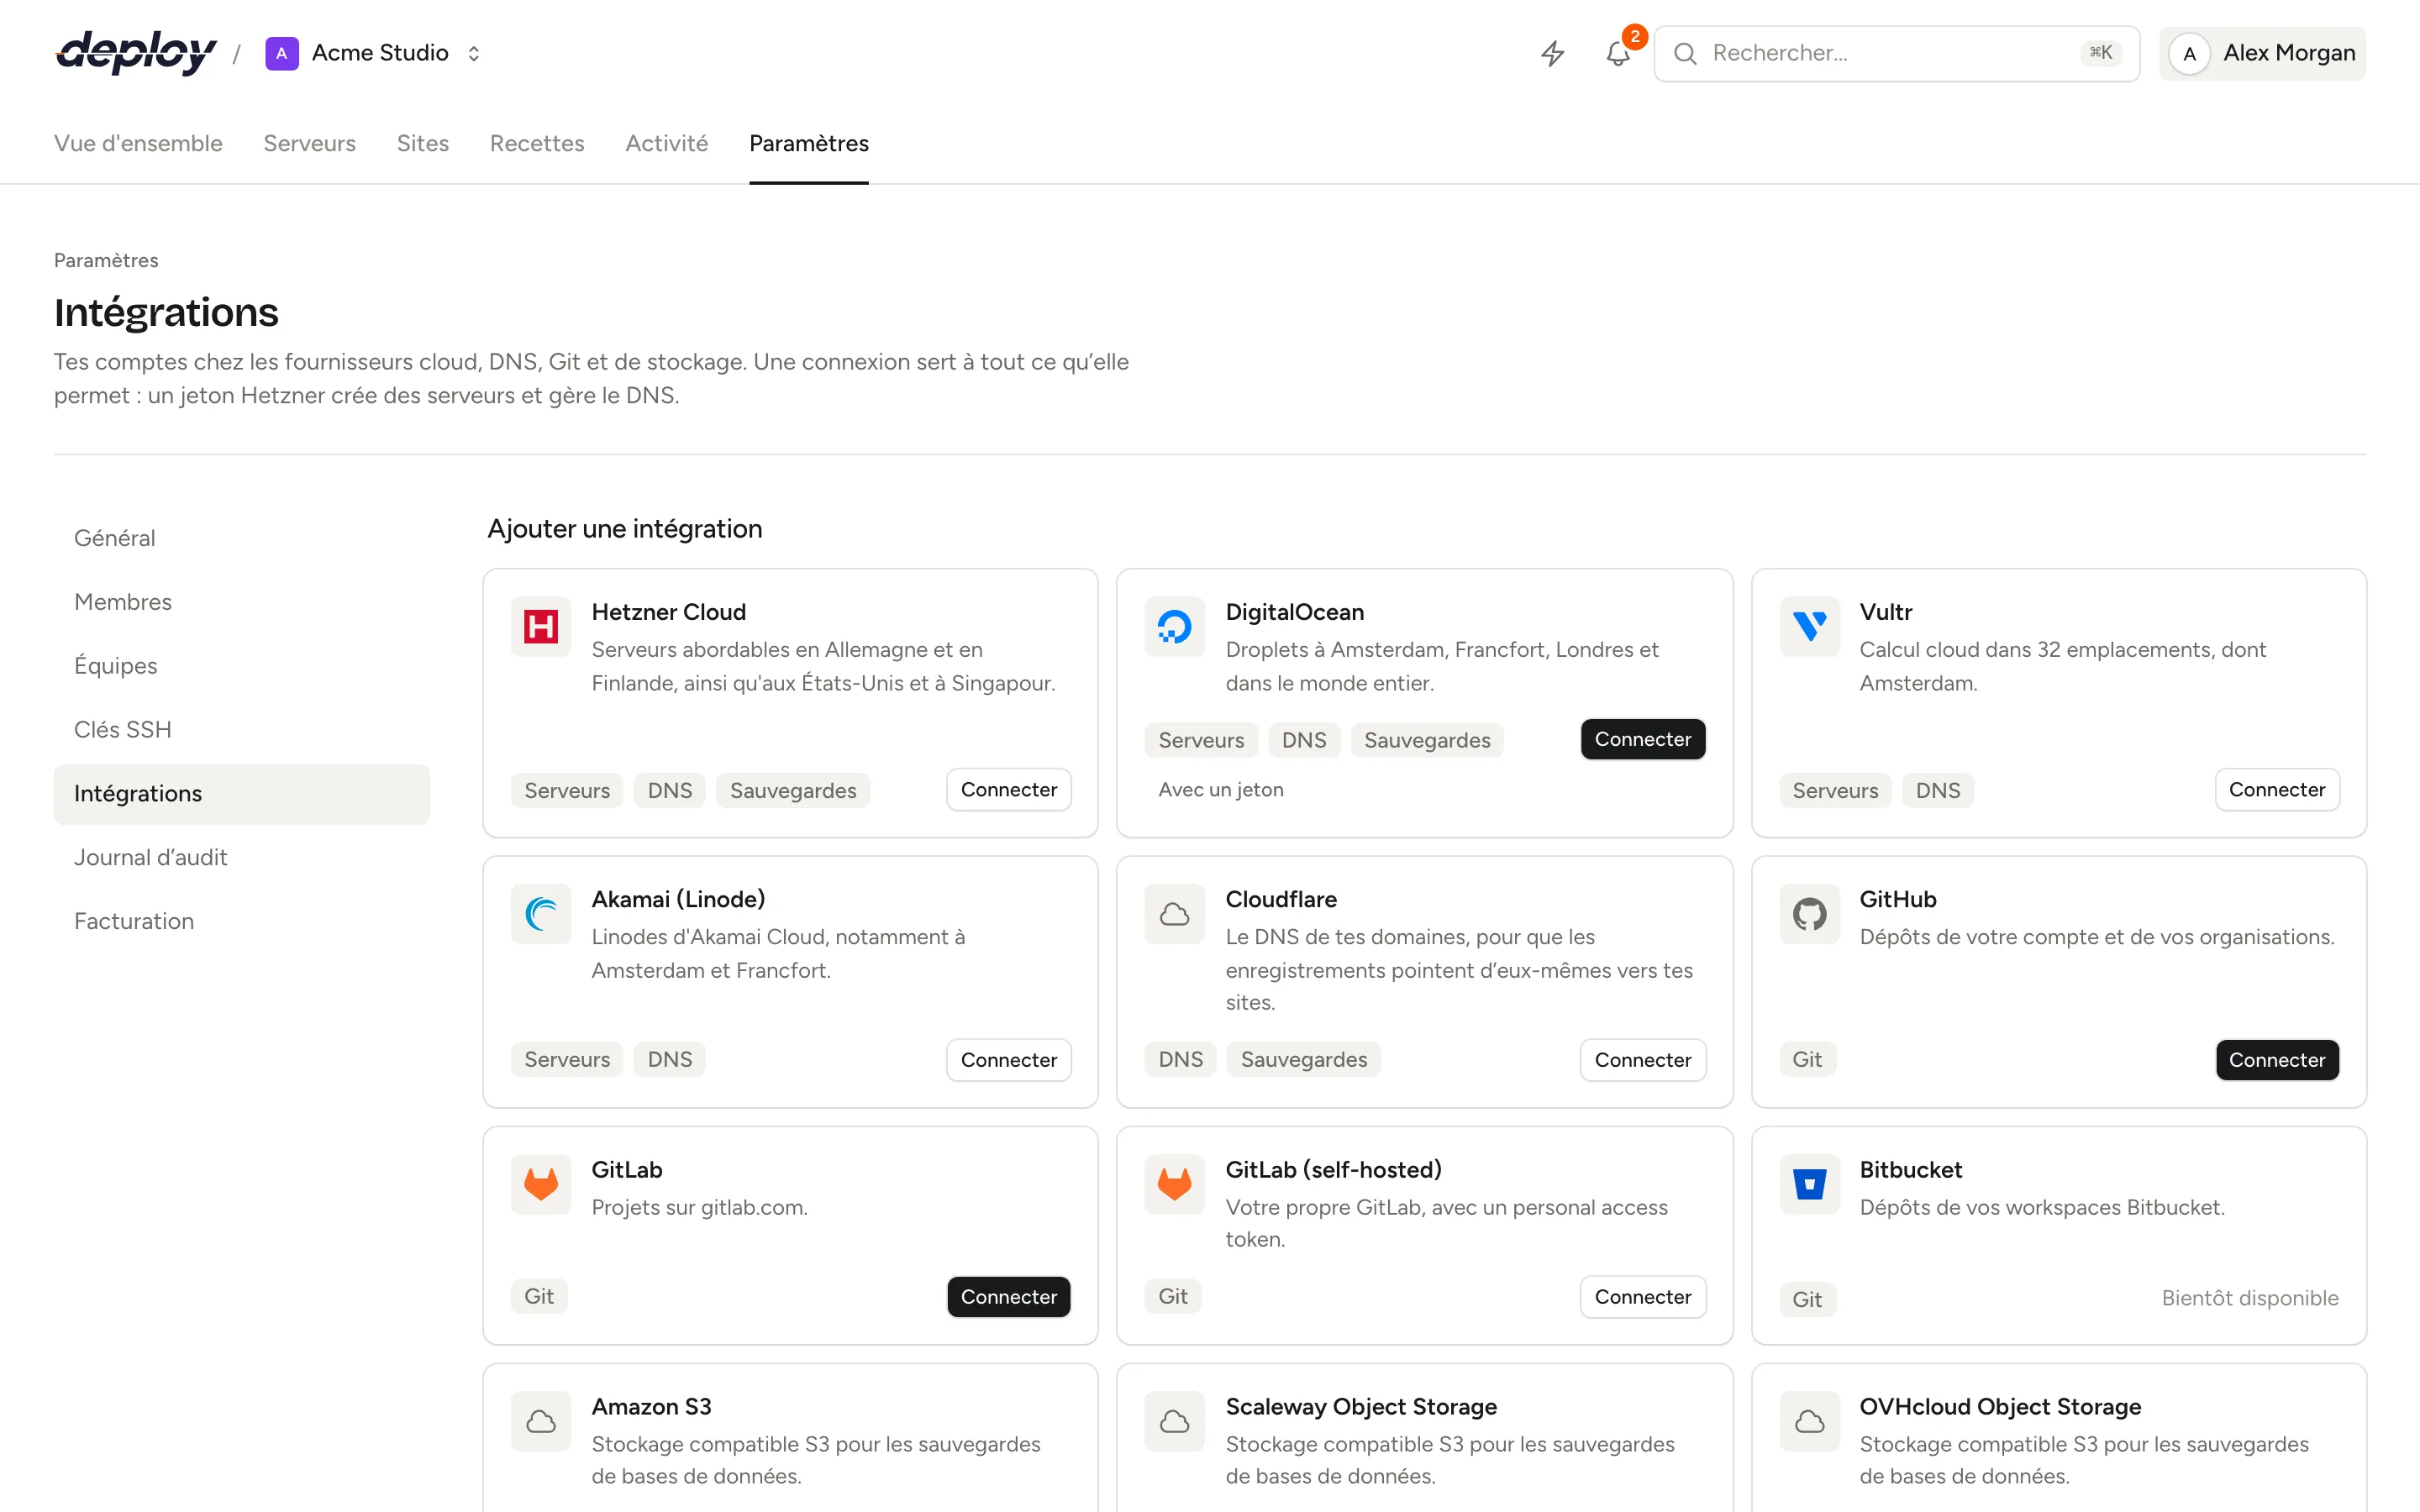
Que contient la page ?
- Ajouter une intégration : un catalogue de tout ce que vous pouvez connecter. Chaque carte indique par des badges ce que couvre une connexion : Serveurs, DNS, Sauvegardes ou Git, avec un bouton pour la connecter. Seuls les membres autorisés à gérer les intégrations voient le catalogue.
- Cloud et DNS : vos comptes cloud et DNS connectés. Consultez comptes cloud et DNS.
- Git : vos comptes GitHub, GitLab et Bitbucket. Consultez comptes Git.
- Stockage des sauvegardes : les buckets compatibles S3 pour les sauvegardes de bases de données. Consultez stockage des sauvegardes.
Les anciennes pages de paramètres pour les fournisseurs de serveurs, la gestion du code source et le stockage ouvrent désormais la section correspondante d'Intégrations : vos favoris continuent de fonctionner.
Que couvre une connexion ?
| Compte | Serveurs | DNS | Sauvegardes | Mode de connexion |
|---|---|---|---|---|
| Hetzner Cloud | Oui | Oui | Hetzner Object Storage, avec ses propres clés S3 | Token API |
| DigitalOcean | Oui | Oui | DigitalOcean Spaces, avec ses propres clés S3 | Token API, ou OAuth |
| Vultr | Oui | Oui | Non | Clé API |
| Akamai (Linode) | Oui | Oui | Non | Token API, ou OAuth |
| Amazon Web Services | Oui | Oui (Route 53) | Amazon S3, avec ses propres clés S3 | Clé d'accès |
| Google Cloud | Oui | Oui (Cloud DNS) | Non | Clé de compte de service (JSON) |
| Cloudflare | Non | Oui | Cloudflare R2, avec ses propres clés S3 | Token API |
| GitHub, GitLab, Bitbucket | Non | Non | Non | OAuth (GitLab auto-hébergé : token d'accès) |
| Amazon S3, Scaleway, OVHcloud, autre stockage S3 | Non | Non | Oui | Clés d'accès |
OAuth est proposé dès qu'un administrateur de la plateforme l'a configuré ; d'ici là, vous vous connectez avec un token.
Qui peut gérer les intégrations ?
Chaque membre de l'organisation voit ce qui est connecté. Connecter, tester, modifier et déconnecter des comptes nécessite le rôle Propriétaire ou Administrateur ; consultez membres et rôles. Les modifications sont enregistrées dans le journal d’audit, sans les tokens ni les clés.
Connecter un compte
- Ouvrez Paramètres → Intégrations.
- Trouvez le compte sous Ajouter une intégration et choisissez Connecter. Là où OAuth est disponible, Connecter vous connecte chez le fournisseur, et Utiliser un jeton d'API ouvre plutôt le formulaire du token.
- Suivez les étapes de la fenêtre. Pour un token, Vimonto Deploy le vérifie auprès du fournisseur avant d'enregistrer quoi que ce soit.
Un hébergeur Git affiche Configurer aux administrateurs et Bientôt disponible à tous les autres tant que son application OAuth n'est pas enregistrée.
Utiliser un compte connecté pour le DNS
Quand vous connectez un compte cloud ou DNS, Vimonto Deploy récupère les domaines (zones DNS) qu'il gère. Chaque carte de compte dans Cloud et DNS affiche alors, à côté de DNS, combien de domaines il gère et les premiers noms. Quand vous ajoutez ensuite à un site un domaine qui se trouve dans l'une de ces zones, Vimonto Deploy propose de créer les enregistrements DNS pour vous, montre exactement ce qui change et demande le HTTPS dès que les enregistrements sont résolus. Consultez domaines et SSL.
- Actualiser les domaines dans le menu du compte récupère à nouveau la liste. Vous en avez rarement besoin : pendant que vous saisissez un domaine pour un site, Vimonto Deploy récupère les listes en direct, de sorte qu'un domaine que vous venez d'ajouter chez le fournisseur est trouvé.
- Un domaine qu'aucun de vos comptes n'a encore peut être ajouté à l'un d'eux depuis la fenêtre du domaine (Ajouter le domaine à un fournisseur DNS) ; vous configurez ensuite les serveurs de noms du fournisseur chez votre registraire. Chez Cloudflare, cela demande Zone → Zone → Edit et un token qui n'atteint qu'un seul compte.
- Vimonto Deploy retient les enregistrements qu'il crée et supprime exactement ceux-là quand vous supprimez un domaine ou un site. Il n'écrase jamais un enregistrement qu'il n'a pas créé et qui pointe ailleurs, sauf si vous confirmez le changement en ajoutant un domaine.
- Pas d’accès DNS avec cette connexion. signifie que le token ne peut pas lire le DNS. La raison s'affiche à côté, par exemple des droits manquants. Il peut toujours servir à créer des serveurs ; donnez au token les droits DNS (voir ci-dessous) ou connectez séparément le fournisseur DNS.
Connecter Cloudflare pour le DNS
Cloudflare gère uniquement le DNS : il n'héberge pas de serveurs ici. Choisissez Connecter sur la carte Cloudflare et collez un token API :
- Ouvrez My Profile → API Tokens dans le tableau de bord Cloudflare et choisissez Create Token.
- Partez du modèle Edit zone DNS, et ajoutez Zone → Zone → Read.
- Choisissez les zones (toutes, ou celles que vous utilisez) et copiez le token.
Le token a alors besoin de Zone → Zone → Read et Zone → DNS → Edit. Les enregistrements que Vimonto Deploy crée chez Cloudflare sont en DNS uniquement (sans proxy), pour que les certificats HTTPS et les adresses des visiteurs fonctionnent.
Ajouter un stockage de sauvegarde à un compte
Hetzner, DigitalOcean et Cloudflare proposent aussi un stockage compatible S3. Sur la carte d'un tel compte, Sauvegardes affiche le bucket lié, ou Ajouter un stockage de sauvegarde s'il n'y en a pas. S3 a besoin de ses propres clés d'accès : cela ouvre donc le formulaire de stockage pour le stockage du compte (Hetzner Object Storage, DigitalOcean Spaces ou Cloudflare R2), et le bucket que vous ajoutez appartient ensuite à ce compte. Amazon S3, Scaleway, OVHcloud et les autres stockages compatibles S3 ont leurs propres cartes dans le catalogue. Consultez stockage des sauvegardes.
Questions fréquentes
Ai-je besoin d'une intégration DNS ?
Non. Sans elle, vous créez vous-même les enregistrements DNS chez votre fournisseur DNS ; la fenêtre Configurer d'un domaine les liste. Une intégration DNS vous épargne seulement cette étape et demande le HTTPS pour vous.
Mes domaines sont chez Cloudflare, mais mes serveurs chez Hetzner. Est-ce que cela fonctionne ?
Oui. Connectez les deux : Hetzner pour les serveurs, Cloudflare pour le DNS. Vimonto Deploy utilise le compte qui gère la zone du domaine.
Pourquoi mon compte Akamai n'a-t-il pas d'accès DNS ?
Son token a été créé sans le droit Domains. Créez un token avec lecture et écriture pour Linodes, IPs et Domains, et collez-le avec Modifier le nom ou le token ; ou, pour une connexion OAuth, choisissez Reconnecter.